Los ciberdelincuentes atacan también los frigoríficos de los bancos de sangre franceses

SOCIEDAD
El Sergas asegura estar preparado al máximo nivel para protegerse de ataques de estas características
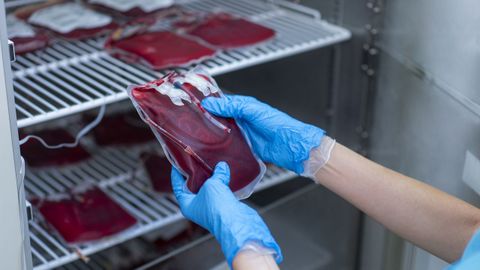
04 nov 2026 . Actualizado a las 20:04 h.El mismo día en el que los ciberdelincuentes echaron a perder miles de productos refrigerados en decenas de supermercados europeos, Francia sufría otro ataque a otros frigoríficos mucho más sensibles: los de los bancos de sangre. Según alertaron ayer portavoces del Servicio Francés de Sangre (EFS, en sus siglas en francés), la empresa encargada del mantenimiento de los frigoríficos, Coolworld, fue víctima de una manipulación externa de forma remota que ordenó que la temperatura de los equipos, que suele estar a unos 30 grados bajo cero, se elevase hasta los 110 grados.
El jaqueo afectó a tres cámaras frigoríficas de sendas plantas de la entidad donde se guardaban bolsas de plasma para su uso en transfusiones o la fabricación de medicamentos. Aunque, por suerte, la alarma saltó de inmediato, lo que permitió actuar con rapidez y no hubo que lamentar la pérdida de ninguna de las muestras almacenadas, a diferencia de lo que sucedió en los supermercados. «El personal, avisado por alertas, movió la sangre a otros refrigeradores que no estaban conectados», explicó una representante del servicio galo.
Aunque se desconoce por el momento si los ciberataques están relacionados, la Comisión Europea no duda de la relación entre ambos. «No son incidentes aislados. Debemos ser resilientes juntos y prepararnos para ciberincidentes de este tipo», afirmó un portavoz de la Comisión, que ya apunta hacia Rusia y su guerra híbrida.
El modus operandi ha sido muy semejante en todos los casos. Los delincuentes acceden a los sistemas que controlan la refrigeración y, usando las resistencias que se usan para el descongelado rápido, elevan la temperatura decenas de grados para causar daños materiales. Para ello, se aprovechan de las graves fallas de seguridad de las empresas y sus proveedores. «A nivel de ciberseguridad, las cosas están bastante mal, en el sentido de que en muchas ocasiones utilizan en su conexión a internet redes públicas, cuando deberían usar redes privadas, y usan contraseñas muy débiles y, en ocasiones, las que ya vienen por defecto en los equipos», asegura María Cabrero, experta en ciberseguridad sobre algunas de las deficiencias que facilitan mucho más a los jáqueres su trabajo, especialmente ahora, que la inteligencia artificial ha facilitado aún más la detección de las vulnerabilidades.
En este caso, lo curioso es que no parecen buscar el habitual rendimiento económico de los grupos criminales. «No quieren que la gente se contamine, sino que se sepa, que haya titulares en medios de comunicación para que se vea de lo que son capaces», considera la profesional del sector.
Máxima atención en Galicia
Pero en los bancos de sangre han dado un salto que va más allá del delito económico de los supermercados, y que podría poner en riesgo intereses vitales, al afectar a la ya escasa disponibilidad de sangre para transfusiones y operaciones. «Llama la atención que se hayan arriesgado tanto», dice Jorge Prado, jefe del Servizo de Protección de Datos e Xestión do Servizo de Tecnoloxías da Información del Sergas, que pone en duda que los propios criminales supieran que estaban controlando frigoríficos de instalaciones sanitarias. «Es algo que aún no sabemos, y quizás no fuesen conscientes de qué tipo de infraestructuras atacaban», considera.
El responsable de la ciberseguridad del servicio de salud gallego considera que estas noticias siempre sirven como toque de atención para seguir reforzando las medidas de protección y prevención; ya desde el mismo momento en el que se conocieron los primeros casos en supermercados franceses. «Por supuesto que en casos así se revisan de nuevo nuestras circunstancias y las de nuestros proveedores», asegura, y destaca además la colaboración constante entre administraciones en el ámbito sectorial de la sanidad, que tiene una alta certificación en el esquema nacional de seguridad.
En ese sentido, asegura que el Sergas, que usa muchos sistemas con controles remotos, está preparado al máximo nivel para este tipo de ataques, con revisiones independientes de las capacidades y la actualización constante frente a las amenazas. Prado garantiza que prácticamente todas las conexiones que se hacen con el exterior son seguras, a través de VPN y otros mecanismos que impiden la exposición de los sistemas. Además, cuando la tecnología no es trasladable a nivel interno y se hace a través de proveedores a través de la nube, se aseguran de que cumplen las mismas exigencias que requiere la certificación del servicio nacional.
Prado reconoce, aun así, que «en ciberseguridad nunca se puede dar una garantía total», ya que en la cadena de acción puede haber siempre algún error humano. «Pero las garantías que podemos dar nosotros son las máximas que se pueden dar», asegura.