Sitios web que se presentan como servicios legítimos utilizan ofertas, diseños engañosos o condiciones poco visibles para obtener información personal y dinero
09 sep 2026 . Actualizado a las 05:00 h.Hay estafas que funcionan como quien lanza un anzuelo y espera a que alguien pique. Es precisamente la definición del término phishing: una deformación de la palabra inglesa fishing («pesca») que se utiliza para describir los fraudes que buscan engañar al usuario para que entregue información como contraseñas o datos bancarios. Es un mecanismo conocido —y de sobra explicado—: un correo, un mensaje o una página que suplanta a un servicio legítimo intenta llevar a la víctima hasta ese anzuelo.
Pero no todos los fraudes digitales siguen ese patrón. Hay páginas que no necesitan hacerse pasar de forma directa por un banco, una red social o cualquier otro servicio conocido. Se presentan como negocios legítimos y utilizan ofertas, diseños engañosos o condiciones poco visibles para conseguir que sea el propio usuario quien entregue sus datos o su dinero. Es el mecanismo que hay detrás de las llamadas «páginas grises», una categoría de sitios web engañosos sobre la que la compañía de cibersefyrudad Kaspersky ha alertado por su capacidad para recopilar información personal y provocar pérdidas económicas sin recurrir necesariamente a las fórmulas habituales del fraude digital.
La diferencia puede parecer pequeña, pero cambia la forma en la que se produce el engaño. En el phishing tradicional, el objetivo suele ser conseguir directamente unas credenciales: que el usuario escriba su contraseña, facilite los datos de su tarjeta o entregue información que permita acceder a una cuenta. En las «páginas grises», en cambio, el camino puede ser más largo. Primero hay que convencer al visitante de que está ante un servicio que merece su confianza.
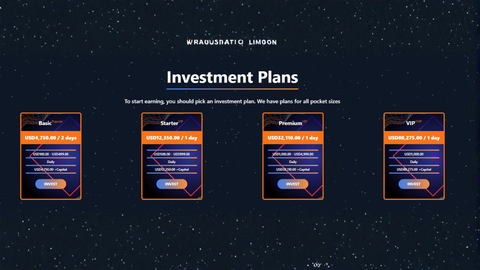
Y ahí caben casi tantas trampas como servicios existen en internet. Estas «páginas grises» pueden presentarse como servicios legítimos de comercio electrónico, herramientas financieras, servicios de inteligencia artificial o plataformas de contenidos mediante suscripción. El engaño puede estar en lo que ofrecen, en las condiciones del servicio o en aquello que ocurre después de que el usuario haya aceptado. Entre las fórmulas detectadas hay varias que resultan especialmente reconocibles. Algunas páginas ofrecen extensiones para el navegador o supuestas herramientas de seguridad que, en realidad, recopilan información sobre la navegación y monitorizan la actividad del usuario. Otras se presentan como plataformas de inversión, criptomonedas o herramientas de compraventa financiera y prometen beneficios poco realistas.
Algo parecido ocurre con las falsas tiendas en línea. El usuario encuentra un producto, paga por él y espera recibirlo. Puede acabar recibiendo una falsificación o, sencillamente, quedarse sin producto y sin dinero.
La privacidad como reclamo
En Europa, la trampa tiene además un señuelo especialmente llamativo: la privacidad. Según el análisis de Kaspersky, entre los principales riesgos están los enlaces que conducen a extensiones de navegador sospechosas y a falsas herramientas que prometen navegar de forma más segura o anónima.
La promesa de proteger al usuario puede terminar produciendo justo lo contrario. Algunas de estas herramientas funcionan como secuestradores del navegador, programas que interfieren en la navegación y pueden modificar lo que ocurre mientras se utiliza internet. Pueden interceptar el tráfico, recopilar cookies —pequeños archivos que guardan información sobre la navegación—, vigilar el comportamiento del usuario e introducir publicidad.
Las pistas para detectar el engaño
Para tratar de distinguirlas, las soluciones de seguridad pueden fijarse en muchos elementos de una página. Entre ellos están la antigüedad y el nombre del dominio —la dirección de la web—, la reputación de su dirección IP —el identificador que permite localizar un dispositivo o servidor en internet—, la estabilidad de la infraestructura que utiliza o su configuración DNS, el sistema que relaciona los nombres de las páginas con sus direcciones.
Para el usuario, sin embargo, las primeras pistas son bastante más sencillas. Una oferta demasiado buena para ser cierta, un descuento especialmente elevado o la promesa de ganancias garantizadas deberían hacer saltar las alarmas. También conviene comprobar desde cuándo existe el dominio y evitar extensiones desconocidas, especialmente cuando prometen mejorar la privacidad o la seguridad. Con las suscripciones, la recomendación es detenerse antes de aceptar una prueba gratuita y revisar qué ocurrirá después. Y cuando se trata de pagar por un servicio desconocido, Kaspersky aconseja utilizar métodos de pago que ofrezcan protección al comprador y evitar las transferencias bancarias o en criptomonedas.